Immaginate di aver appena prenotato su Booking.com i due giorni fuori dall’opprimente routine lavorativa e dover fare solo il check-in. Rimandare il momento dell’autenticazione online presso la struttura riservata è ormai prassi consolidata. Ma cosa succede se nel frattempo arriva un messaggio di un sedicente operatore del B&B da voi scelto, con tanto di link alla vostra prenotazione, che vi chiede di autenticare la carta di credito utilizzata coi pagamenti?
Così si configura il raffinato tentativo di phishing e smishing che si sta diffondendo in questi giorni ai danni dei clienti della piattaforma. I messaggi che arrivano su Whatsapp non sono generici ma contengono dati reali delle prenotazioni, rendendo la truffa plausibilmente credibile a un occhio poco attento. Ecco come smascherarla.
Indice
Come avviene il primo contatto con il truffatore
La dinamica del raggiro è classica e funziona esattamente come tutte le altre, mischiando la combinazione di dati reali ed esercitando pressione psicologica.
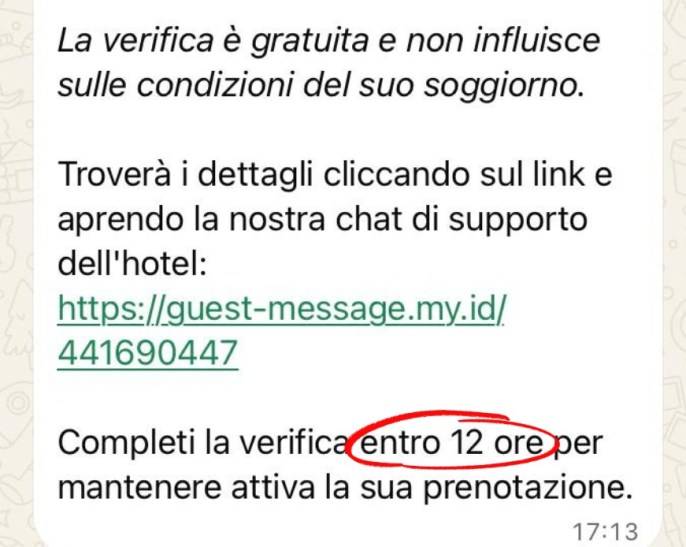
In questo caso il finto operatore chiede una verifica ulteriore del metodo di pagamento scelto dal cliente e dà una scadenza perentoria per mantenere attiva la prenotazione.
L’url all’interno del messaggio non manda semplicemente a una piattaforma clone, ma a un primo sistema di controllo per accertarsi che la vittima non sia un altro computer. Solo in un secondo momento l’utente viene reindirizzato su un sito del tutto identico a Booking.com, dove troverà già precompilati il nome dell’ospite, le date del soggiorno e il nome della struttura.
Ciò che non torna già da questa prima interfaccia, al di là dell’url sbagliata, è il fatto che ci si ritrova di nuovo nello stesso momento della procedura in cui si è già pagata la prenotazione. Chi è in grado di non farsi prendere dall’ansia per le 12 ore di tempo massimo, decide di procrastinare l’eventuale momento di conferma dei dati di pagamento.
Ed è qui che il truffatore torna in azione, sollecitando il rilascio dei numeri della carta prepagata per poterla svuotare.
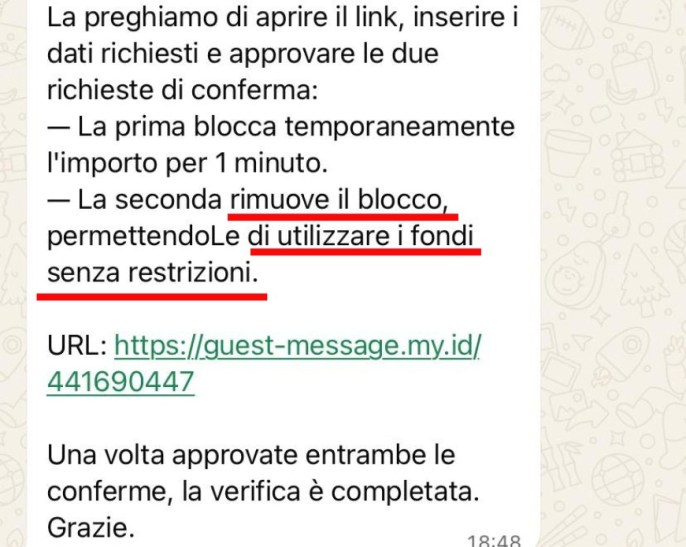
Mai dare ascolto a chi chiede di togliere il limite al plafond della carta di credito.
Le scuse da parte delle strutture e della piattaforma
A conferma della gravità del fenomeno, molte strutture ricettive e i gestori partner di Booking stanno inviando comunicazioni di allerta ai propri clienti per ricordare quali sono i canali ufficiali di contatto.
Gli host di Booking.com, come anche gli agenti Unicredit, non inviano messaggi su Whatsapp per chiedere conferma o modifica, ma restano all’interno della piattaforma. Per cui qualsiasi link inviato attraverso mezzi diversi dal servizio di messaggistica di Booking è da considerarsi come un tentativo di adescamento.
Come riconoscere i tentativi di phishing
Per evitare di essere raggirati è fondamentale seguire alcune regole di sicurezza:
- evitare di cliccare su link esterni;
- accedere direttamente al proprio account Booking.com dall’applicazione o dal browser ufficiale per controllare lo stato effettivo della prenotazione;
- non dare mai i dati dei propri mezzi di pagamento al di fuori della piattaforma.
Quando si ricevono messaggi menzionati in questo articolo, è anche opportuno contattare la struttura ricettiva per segnalare l’accaduto e dare la possibilità di proteggere meglio i dati dei clienti.